

Paiement Monetico pour PrestaShop : CIC, Crédit Mutuel, Cofidis
Le paiement Monetico complet : carte, Apple Pay, 2 à 4 fois, Cofidis, PayPal et Lyf Pay. Remboursez, capturez et envoyez des liens de paiement depuis la commande, et ne perdez plus une commande payée.


Description
Le problème
Beaucoup de modules Monetico s’arrêtent au paiement. Une notification qui se perd, et le client a payé sans qu’aucune commande n’existe dans PrestaShop. Deux notifications au même instant, et la commande est créée deux fois.
Le reste se fait à la main : faire déclarer l’adresse de notification par la banque avant de démarrer, rembourser ou encaisser depuis le tableau de bord Monetico, recouper les paiements sans tableau de bord ni journal dans la boutique.
La solution
MedMonetico crée chaque commande une seule fois, dès la confirmation de Monetico. Un paiement resté en attente est vérifié auprès de Monetico et sa commande créée automatiquement : plus de commande payée perdue.
L’après-vente passe dans la commande : remboursement total ou partiel, capture d’un paiement différé, libération d’une autorisation, lien de paiement par e-mail. L’adresse de notification part avec chaque paiement : aucune démarche auprès de votre banque.
Comment ça fonctionne
Collez vos identifiants
Numéro de TPE, code société et clé de sécurité : un bouton les vérifie auprès de Monetico, sans aucun paiement.
Choisissez vos moyens
Carte, 2 à 4 fois, Cofidis, PayPal, Lyf Pay : chaque moyen a ses montants, ses transporteurs, ses groupes de clients, ses pays et son contrat si besoin.
Encaissez et pilotez
Les commandes se créent dès la confirmation de Monetico. Remboursements, captures et liens de paiement se font depuis la commande, le tableau de bord suit vos encaissements.
Fonctionnalités détaillées
Tous les moyens Monetico
- Carte bancaire et Apple Pay
- Paiement en 2, 3 ou 4 fois par carte
- Cofidis 3x, 4x, 5x, 10x, 12x, crédit et paiement à 30 jours
- PayPal et Lyf Pay, par la page Monetico
- Un contrat par moyen si votre banque vous en a ouvert plusieurs
Mise en service rapide
- Identifiants testés en direct, sans paiement
- Adresse de notification envoyée avec chaque paiement : rien à déclarer
- Contrôle « Prêt à encaisser ? », avec un lien direct vers chaque réglage à corriger
- Ordre des moyens par glisser-déposer, logo par moyen
Des commandes fiables
- Verrou contre les commandes en double, notification rejouée sans effet
- Notification perdue récupérée automatiquement
- Page d’attente jusqu’à la création de la commande
- Montant contrôlé, panier payé deux fois détecté
L’après-vente depuis la commande
- Remboursement total ou partiel, activé après un test auprès de Monetico
- Avoir PrestaShop remboursé sur la carte au même moment
- Capture différée, à la main ou selon l’état de la commande
- Liens de paiement signés pour une commande au téléphone ou un solde dû
Pilotage et traçabilité
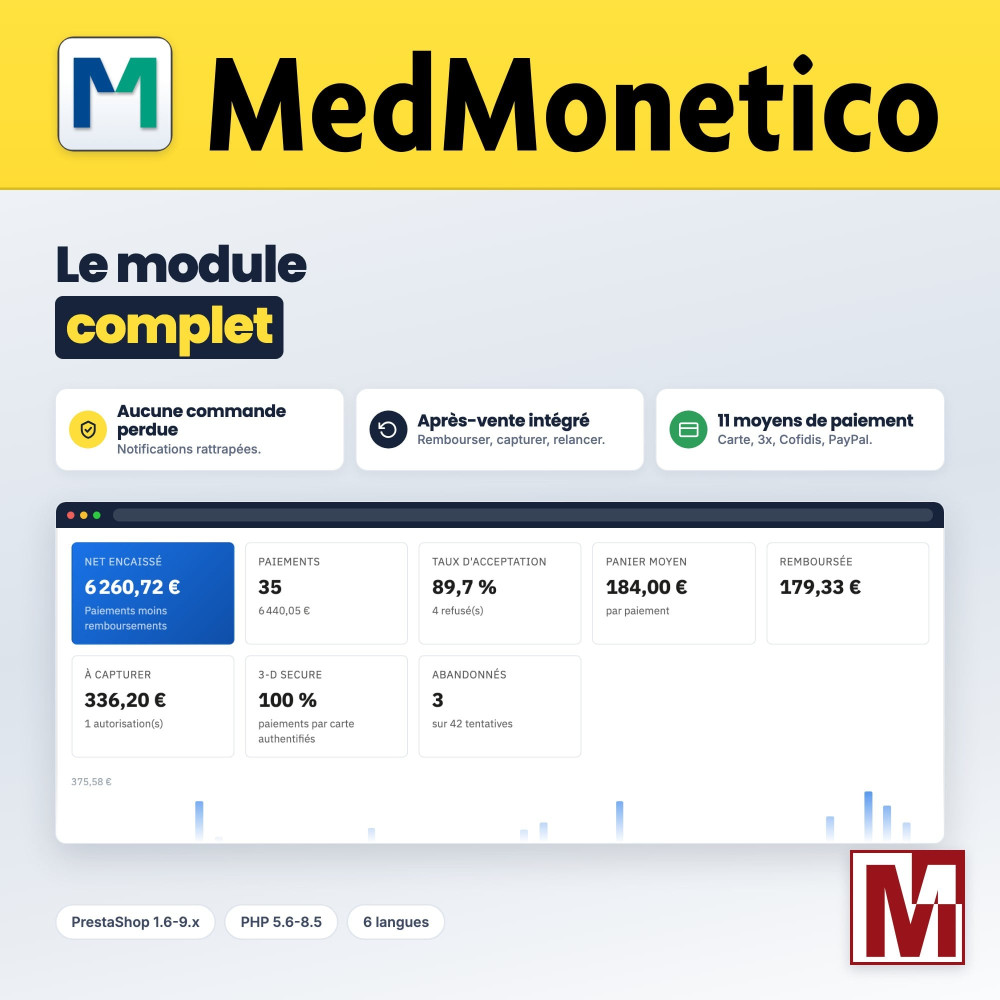
- Tableau de bord : encaissé net, taux d’acceptation, panier moyen, part 3-D Secure, motifs de refus
- Liste des transactions filtrable et export CSV
- Journal de toutes les opérations, secrets masqués
- E-mail à chaque paiement et alertes dans la langue de l’administrateur
Conversion et 3-D Secure
- « Ou payez en 3 fois par carte » sur la fiche produit et le panier
- Échéancier daté au moment du choix du paiement
- Page de paiement dans la langue du client, carte enregistrée
- Données de commande transmises à 3-D Secure, préférence de challenge par montant
Vous changez de module Monetico ?
- Réglages repris depuis py_monetico ou depuis les autres modules Monetico du marché
- Anciens moyens de paiement masqués : vos clients ne voient que MedMonetico
- Date à partir de laquelle l’ancien module peut être désinstallé
- Commandes payées avec py_monetico remboursables depuis MedMonetico
Restrictions et affichage
- Montants minimum et maximum par moyen
- Transporteurs, groupes de clients, pays et devises exclus
- Restriction par adresse IP pour tester en boutique ouverte
- États de commande au choix pour chaque événement
Sécurité et compatibilité
MedMonetico vise PrestaShop 1.6 à 9.x et PHP 5.6 à 8.4, pour couvrir les boutiques non encore migrées. Le paiement se fait sur la page sécurisée Monetico : aucune donnée de carte ne passe par la boutique (PCI DSS SAQ A). Chaque notification est vérifiée par son sceau HMAC-SHA1, comparé en temps constant. Le module n’altère aucune table native, ne charge aucune ressource externe et ne fait aucun appel distant pendant la commande de vos clients. Multiboutique et multilingue, livré en français, anglais, allemand, espagnol, italien et polonais.
MedMonetico ou le module gratuit de la banque ?
| Module gratuit de la banque | MedMonetico | |
|---|---|---|
| Adresse de notification | À faire déclarer par la banque | Envoyée avec chaque paiement |
| Test des identifiants sans paiement | Non | Oui |
| Notification perdue | Non récupérée | Récupérée automatiquement |
| Commandes en double | Pas de verrou | Verrou |
| Avoir PrestaShop | Non remboursé sur la carte | Remboursé sur la carte |
| Liens de paiement | Non | Oui |
| Tableau de bord, transactions, CSV, journal | Non | Oui |
| PrestaShop 1.6 à 1.7.7, PHP 5.6 à 7.3 | Non | Oui |
| Langues du back-office | Français et anglais | 6 langues |
Comparaison établie en octobre 2026 avec la version 2.0.2 du module gratuit fourni par Monetico. Celui-ci propose aussi un formulaire de carte intégré au site et le virement instantané, sur options de contrat particulières ; MedMonetico fait le choix de la page sécurisée Monetico, qui laisse votre boutique hors du périmètre des données de carte.
Installation
Installez le module depuis votre back-office (Modules > Gestionnaire de modules). Si vous utilisiez py_monetico ou un autre module Monetico, ses réglages sont repris automatiquement.
Dans l’onglet « Contrat Monetico », collez votre numéro de TPE, votre code société et votre clé de sécurité, puis testez-les en un clic.
Activez vos moyens de paiement et réglez leurs conditions. Passez quelques paiements de test : la page Monetico fournit des cartes de test.
Passez en production : l’adresse de notification part avec chaque paiement, sans démarche auprès de votre banque.
Caractéristiques
- Carte bancaire et Apple Pay
- Paiement en 2, 3 ou 4 fois par carte
- Cofidis 3x, 4x, 5x, 10x, 12x, crédit et paiement à 30 jours
- PayPal et Lyf Pay, par la page Monetico
- Un contrat par moyen si votre banque vous en a ouvert plusieurs
- Identifiants testés en direct, sans paiement
- Adresse de notification envoyée avec chaque paiement : rien à déclarer
- Contrôle « Prêt à encaisser ? », avec un lien direct vers chaque réglage à corriger
- Ordre des moyens par glisser-déposer, logo par moyen
- Verrou contre les commandes en double, notification rejouée sans effet
- Notification perdue récupérée automatiquement
- Page d’attente jusqu’à la création de la commande
- Montant contrôlé, panier payé deux fois détecté
- Remboursement total ou partiel, activé après un test auprès de Monetico
- Avoir PrestaShop remboursé sur la carte au même moment
- Capture différée, à la main ou selon l’état de la commande
- Liens de paiement signés pour une commande au téléphone ou un solde dû
- Tableau de bord : encaissé net, taux d’acceptation, panier moyen, part 3-D Secure, motifs de refus
- Liste des transactions filtrable et export CSV
- Journal de toutes les opérations, secrets masqués
- E-mail à chaque paiement et alertes dans la langue de l’administrateur
- « Ou payez en 3 fois par carte » sur la fiche produit et le panier
- Échéancier daté au moment du choix du paiement
- Page de paiement dans la langue du client, carte enregistrée
- Données de commande transmises à 3-D Secure, préférence de challenge par montant
- Réglages repris depuis py_monetico ou depuis les autres modules Monetico du marché
- Anciens moyens de paiement masqués : vos clients ne voient que MedMonetico
- Date à partir de laquelle l’ancien module peut être désinstallé
- Commandes payées avec py_monetico remboursables depuis MedMonetico
- Montants minimum et maximum par moyen
- Transporteurs, groupes de clients, pays et devises exclus
- Restriction par adresse IP pour tester en boutique ouverte
- États de commande au choix pour chaque événement
Historique des versions
v1.0.1
- Modification : une confirmation remplace le formulaire de support une fois votre message envoyé.
- Correction : dans le tableau de bord, le taux d'acceptation et la part du 3-D Secure utilisent le séparateur décimal de votre langue.
- Correction : le bandeau de licence s'affiche dans le contenu de la page et ne décale plus les pages du back-office.
v1.0.0
- Version initiale
- Basée sur le module py_monetico
Avant c'était py_monetico
v2.3.2
- PrestaShop 9 : aucune commande créée après paiement : la notification serveur plantait (erreur 500) car PrestaShop 9 a supprimé une méthode utilisée pour retrouver la commande. Monetico affichait « Interface retour : Erreur », le paiement était encaissé mais la commande n'était pas créée. Le retour du client après paiement plantait aussi.
- Rejeu des notifications depuis Monetico : une notification rejouée via le lien du courriel d'échec Monetico est désormais acceptée et crée la commande manquante.
v2.3.1
- Notification serveur cassée : le préfixe du champ texte-libre (CB1, COFIDIS_3XCB, …) n'était pas extrait correctement. Le module renvoyait un accusé de réception invalide à Monetico, le paiement était encaissé mais aucune commande n'était créée dans PrestaShop.
- Cofidis non validé : la notification serveur ignorait totalement les modes Cofidis (3xcb / 4xcb / paylater). Ils sont désormais traités et créent bien la commande.
- Libellé du moyen de paiement transmis proprement à la commande créée.
v2.3.0
- Ajout de la compatibilité avec PrestaShop 9
- Retrait de la compatibilité avec PrestaShop 1.5
- Ajout des options de paiement de Cofidis (3x, 4 x, Pay Later)
- Ajout de la limite maximale pour afficher chaque mode de paiement
v2.1.5
- Correction d'un bug lié à PHP 8
v2.1.4
- Correction sur la longueur de la première ligne d'adresse des clients
v2.1.3
- Correction d'un défaut d'encodage de la date des échéances du paiement en plusieurs fois pour le mois de février
v2.1.2
- Correction des adresses clients si celles-ci dépassent les 50 caractères autorisés
v2.1.1
- Correction d'une erreur de code
v2.1.0
- Correction de la traduction du moyen de paiement sur les commandes
- Précision du nombre de paiements directement sur le nom du type de paiement pour une meilleure analyse
v2.0.0
- Totale compatibilité avec la nouvelle norme DSP2
Avis clients · 10 avis vérifiés
Un projet, une question, un audit ?
Réponse personnelle sous 24h ouvrées. Échangeons sans engagement.
Discutons de votre projet →